


হোয়াটসঅ্যাপে তিন নিরাপত্তা ত্রুটি শনাক্ত, ঝুঁকিতে ব্যবহারকারীরা
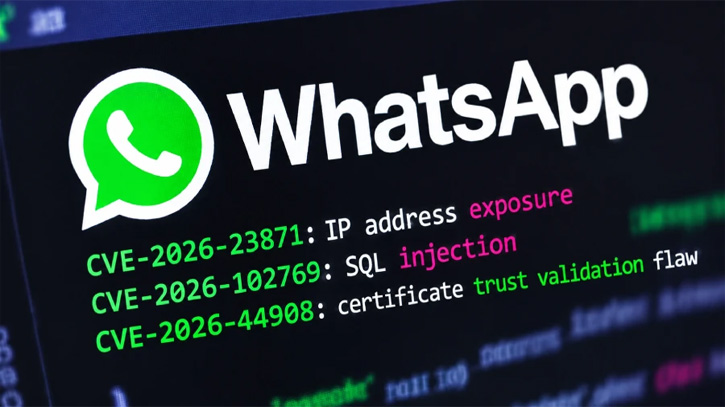
হোয়াটসঅ্যাপে তিনটি নিরাপত্তা ত্রুটি শনাক্ত করেছে মেটা। ক্রটিগুলোর কারনে ব্যবহারকারীরা মারাত্বক ঝুঁকিতে রয়েছে। এগুলোর মধ্যে একটি ত্রুটি ব্যবহার করে প্রতারণামূলক বার্তাকে আরও বিশ্বাসযোগ্য করে ব্যবহারকারীর কাছে পাঠাতে পারে বলে মনে করছে হোয়াটসঅ্যাপ।
সাইবার নিরাপত্তা বিশ্লেষকদের মতে, মেসেজিং অ্যাপের নিরাপত্তা ত্রুটি ব্যবহার করে ব্যক্তিগত তথ্য সংগ্রহ কিংবা প্রতারণার নতুন কৌশল তৈরি করতে পারে সাইবার অপরাধীরা।
প্রযুক্তিবিষয়ক সাইট ইনফোসেকবুলেটিনের প্রতিবেদনে বলা হয়েছে, প্রথম ত্রুটিটি শনাক্ত করা হয়েছে CVE-2026-23871 নামে। এটি হোয়াটসঅ্যাপ ও হোয়াটসঅ্যাপ বিজনেসের অ্যান্ড্রয়েড সংস্করণের 2.26.17.4-এর আগের ভার্সনগুলোতে ছিল।
হোয়াটসঅ্যাপের একজন মুখপাত্র গণমাধ্যমকে জানান, ত্রটি ব্যবহার করে সাইবার দুষ্কৃতিকারীরা ব্যবহারকারীদের প্রতারণামূলক বার্তা পাঠাতে এইসব ত্রুটির আশ্রয় নিতে পারে। তবে এখনও এসব ত্রুটি ব্যবহার করে প্রতারণার প্রচেষ্টা সফল হয়েছে কি না, সে বিষয়ে বিস্তারিত জানায়নি প্রতিষ্ঠানটি।
দ্বিতীয় ত্রুটিটির নাম CVE-2026-102769। এটি হোয়াটসঅ্যাপ অ্যান্ড্রয়েডের 2.26.35.74 সংস্করণের আগের ভার্সনগুলোতে ছিল। বিশেষভাবে তৈরি করা 'অর্ডার ডিটেইলস' বার্তায় ব্যবহারকারী ক্লিক করলে এই ত্রুটির মাধ্যমে ডিভাইসে সংরক্ষিত হোয়াটসঅ্যাপের স্থানীয় ফাইল মুছে যাওয়ার ঝুঁকি ছিল।
তৃতীয় ত্রুটিটি CVE-2026-44908 নামে শনাক্ত হয়েছে। এটি মেটা এআইয়ের কনফিডেনশিয়াল কম্পিউটিং অবকাঠামোর সার্টিফিকেট যাচাই ব্যবস্থার সঙ্গে সম্পর্কিত।
এসব নিরাপত্তা ঝুঁকি এড়াতে ব্যবহারকারীদের হোয়াটসঅ্যাপের সর্বশেষ সংস্করণ ব্যবহার এবং নিয়মিত অ্যাপ আপডেট করার পরামর্শ দিয়েছে প্রতিষ্ঠানটি। বিশেষ করে অপরিচিত উৎস থেকে আসা লিংক, মিডিয়া ফাইল কিংবা সন্দেহজনক বার্তার বিষযয়ে সতর্ক করা হয়েছে।
বিভি/ এসআই

মন্তব্য করুন: