


আলজাজিরা এক্সপ্লেইনার
ইউরোপে সুপারমার্কেটের ফ্রিজ হ্যাক; ঝুঁকিতে আরও যেসব সেবা
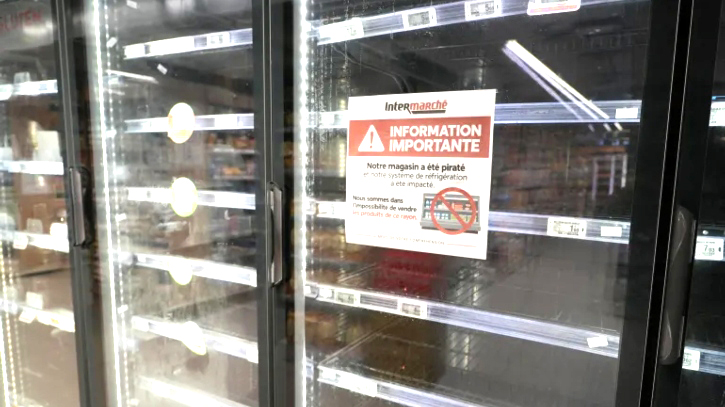
ইন্টারনেটের সঙ্গে যুক্ত একটি সুপারমার্কেটের ফ্রিজ হ্যাক করেই নষ্ট করে দেওয়া হচ্ছে বিপুল পরিমাণ খাবার। এমনকি কোথাও কোথাও আগুন লাগার ঘটনাও ঘটেছে। এক মাসেরও কম সময়ের ব্যবধানে ইউরোপের বিভিন্ন দেশে দুই দফায় সুপারমার্কেটের ফ্রিজ ও খাদ্যপণ্য সংরক্ষণের যন্ত্রে সাইবার হামলার ঘটনায় নতুন করে উদ্বেগ তৈরি হয়েছে। কারণ, একই ধরনের নিরাপত্তা দুর্বলতা কাজে লাগিয়ে হ্যাকাররা ঘরের স্মার্ট টিভি, রাউটার ও রোবট ভ্যাকুয়াম ক্লিনারের পাশাপাশি বিদ্যুৎ, পানি, ব্যাংক ও হাসপাতালের মতো জরুরি সেবাকেও ঝুঁকিতে ফেলতে পারে।
গত ১১ ও ১২ অক্টোবর ফ্রান্সের প্রায় ৭০০টি সুপারমার্কেটের ফ্রিজ ও ফ্রিজারের তাপমাত্রা বাড়িয়ে সর্বোচ্চ ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত নিয়ে যান হ্যাকাররা। এরপর ২ নভেম্বর দ্বিতীয় দফায় সন্দেহভাজন সাইবার হামলার শিকার হয় ইউরোপের অন্তত নয়টি দেশের সুপারমার্কেট ও খাদ্যপণ্য সংশ্লিষ্ট প্রতিষ্ঠান। দেশগুলো হলো- বেলজিয়াম, এস্তোনিয়া, ফিনল্যান্ড, আয়ারল্যান্ড, ইতালি, লুক্সেমবার্গ, নেদারল্যান্ডস, পর্তুগাল ও সুইডেন।
প্রথম হামলার জন্য ইরানের ইসলামিক রেভল্যুশনারি গার্ড কর্পসের (আইআরজিসি) সঙ্গে সংশ্লিষ্ট সাইবার ইউনিট ‘শাহিদ কাভেহ’কে দায়ী করেছে ফ্রান্স। দেশটির ভাষ্য, ফরাসি ভূখণ্ডে এটি ছিল প্রথম বড় ধরনের নাশকতামূলক সাইবার হামলা। তবে দ্বিতীয় দফার হামলার পেছনে কারা রয়েছে, তা এখনো নিশ্চিত হওয়া যায়নি। আলজাজিরার এক বিশ্লেষণে উঠে এসেছে, ইন্টারনেট-সংযুক্ত যন্ত্রপাতি ও গুরুত্বপূর্ণ সেবাগুলো কীভাবে হ্যাকিংয়ের ঝুঁকিতে রয়েছে।
কীভাবে হ্যাক করা হয় ফ্রিজ?
সুপারমার্কেটের ফ্রিজ ও ফ্রিজার সাধারণত একটি কেন্দ্রীয় নিয়ন্ত্রণ প্যানেলের মাধ্যমে পরিচালিত হয়। দূর থেকে তাপমাত্রা ও অন্যান্য কার্যক্রম নিয়ন্ত্রণের সুবিধার জন্য প্যানেলটি ইন্টারনেটের সঙ্গে যুক্ত থাকে। বাড়ির স্মার্ট ফ্রিজও ওয়াই-ফাই, অ্যাপ কিংবা ক্লাউড সেবার মাধ্যমে ইন্টারনেটে সংযুক্ত হয়।
হ্যাকাররা ইন্টারনেট-সংযুক্ত যন্ত্র খুঁজে বের করার সার্চ ইঞ্জিন ‘শোডান’ ব্যবহার করে সুপারমার্কেটের নিয়ন্ত্রণব্যবস্থার সন্ধান পান। ফ্রান্সের জাতীয় সাইবার নিরাপত্তা সংস্থা এএনএসএসআইর প্রধান ভিনসেন্ট স্ট্রুবেলের মতে, অরক্ষিত ইন্টারনেট সংযোগ, দুর্বল বা পূর্বনির্ধারিত পাসওয়ার্ড এবং পুরোনো যন্ত্রের নিরাপত্তা হালনাগাদ না থাকার সুযোগ নিয়েই তারা এসব ব্যবস্থায় প্রবেশ করেন।
নিয়ন্ত্রণব্যবস্থায় ঢুকতে পারলে হ্যাকাররা ফ্রিজ বন্ধ করে দিতে, তাপমাত্রা বাড়াতে কিংবা অ্যাকাউন্টের তথ্য চুরি করতে পারে। ফ্রান্সের সুপারমার্কেটগুলোতে ফ্রিজের নিজস্ব ডিফ্রস্ট বা বরফ গলানোর ফাংশন ব্যবহার করেই তাপমাত্রা বাড়ানো হয়েছিল। একটি নিরাপত্তাহীন ফ্রিজ একই নেটওয়ার্কে যুক্ত ল্যাপটপ, স্মার্ট লকসহ অন্য যন্ত্রেও প্রবেশের পথ খুলে দিতে পারে।
গত ২১ অক্টোবর ফ্রান্সের সিনেটে ভিনসেন্ট স্ট্রুবেল সতর্ক করেন, স্বাস্থ্য খাতেও একই ধরনের প্রযুক্তি ব্যবহৃত হয়। গবেষণাগার ও ফার্মেসিতে টিকা এবং বিপজ্জনক পদার্থ সংরক্ষণেও এসব যন্ত্রের ব্যবহার রয়েছে।
স্মার্ট টিভি, রাউটার ও ভ্যাকুয়াম ক্লিনারও ঝুঁকিতে
ইন্টারনেটের সঙ্গে যুক্ত যেকোনো যন্ত্রই হ্যাকিংয়ের ঝুঁকিতে থাকতে পারে। কেপিওসের ‘ডিজিটাল ২০২৭ গ্লোবাল ওভারভিউ রিপোর্ট’ অনুযায়ী, বিশ্বে স্মার্টওয়াচের মতো স্বল্প দূরত্বে সংযুক্ত যন্ত্রের সংখ্যা প্রায় ২১ বিলিয়ন। দূর থেকে পর্যবেক্ষণ বা নিয়ন্ত্রণ করা যায়- এমন যন্ত্র রয়েছে প্রায় ৫ দশমিক ৪ বিলিয়ন। পার্কস অ্যাসোসিয়েটসের তথ্য অনুযায়ী, যুক্তরাষ্ট্রের ইন্টারনেট ব্যবহারকারী পরিবারগুলোতে গড়ে প্রায় ১৮টি সংযুক্ত যন্ত্র রয়েছে, যা এক দশক আগের তুলনায় প্রায় দ্বিগুণ।
রাউটার হ্যাকারদের অন্যতম বড় লক্ষ্য। গত এপ্রিলে যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র জানায়, রাশিয়ার সামরিক গোয়েন্দা সংস্থা জিআরইউর সঙ্গে সংশ্লিষ্ট হ্যাকাররা বাড়ি ও ছোট ব্যবসাপ্রতিষ্ঠানের রাউটার দখলে নিচ্ছে। রাউটারের ডিএনএস সেটিংস পরিবর্তন করে ব্যবহারকারীদের ভুয়া ওয়েবসাইটে পাঠিয়ে পাসওয়ার্ড ও ব্যক্তিগত তথ্য চুরি করা সম্ভব।
গত জুনে গবেষকেরা দেখতে পান, এলজি ও স্যামসাংয়ের স্মার্ট টিভির এক-তৃতীয়াংশের বেশি অ্যাপে এমন দুর্বলতা রয়েছে, যার মাধ্যমে অপরিচিত ব্যক্তিরা গোপনে পরিবারের ইন্টারনেট সংযোগ ব্যবহার করতে পারেন। চলতি বছরের শুরুর দিকে এক প্রোগ্রামার দাবি করেন, প্লেস্টেশন ৫-এর কন্ট্রোলার দিয়ে প্রায় সাত হাজার ডিজেআই রোমো রোবট ভ্যাকুয়াম ক্লিনার নিয়ন্ত্রণ করতে পেরেছিলেন তিনি। ক্লড কোড ব্যবহার করে যন্ত্রগুলোর ক্যামেরা, অডিও ও বাড়ির মেঝের নকশা দেখার সুযোগও পান।
বিদ্যুৎ, পানি ও ব্যাংকেও সাইবার হামলা
ফ্রিজের মতো একই ধরনের নিরাপত্তা দুর্বলতা বিদ্যুৎকেন্দ্র, পানি সরবরাহব্যবস্থা, ব্যাংক ও হাসপাতালের জন্যও ঝুঁকি তৈরি করতে পারে। গত জুলাইয়ে যুক্তরাষ্ট্রের মিনেসোটা অঙ্গরাজ্যে ৩০টির বেশি স্থানীয় পানি সরবরাহব্যবস্থা সাইবার হামলার লক্ষ্যবস্তু হয়। এফবিআই ও সিআইএসএ তখন পানি ও বর্জ্যপানি ব্যবস্থাপনা প্রতিষ্ঠানগুলোতে হামলার ঝুঁকি বাড়ার বিষয়ে সতর্ক করে। ওই সময় ১২টি অঙ্গরাজ্যের বিভিন্ন স্থাপনা আক্রান্ত হওয়ার খবর পাওয়া যায়। একই মাসে ইরান-সংশ্লিষ্ট হ্যাকারদের হামলায় যুক্তরাজ্যের একটি ছোট বিদ্যুৎকেন্দ্র চার দিন বন্ধ ছিল। দেশটির জ্বালানি অবকাঠামোয় এ ধরনের সফল হামলার প্রথম ঘটনা হিসেবে এটিকে উল্লেখ করা হয়।
ব্যাংকও বাদ যাচ্ছে না। গত সেপ্টেম্বরের শেষ থেকে অক্টোবরের শুরুর দিকে দক্ষিণ কোরিয়ার অন্তত সাতটি আর্থিক প্রতিষ্ঠানের তথ্য চুরি হয়। এতে প্রায় ৬৮ হাজার মানুষ ক্ষতিগ্রস্ত হন। এর মধ্যে ইয়েগারাম সেভিংস ব্যাংকের প্রায় ৪০ হাজার এবং শিনহান ব্যাংকের প্রায় ২৫ হাজার গ্রাহকের তথ্য ঝুঁকিতে পড়ে। ওয়াল স্ট্রিট জার্নালের প্রতিবেদন অনুযায়ী, হামলায় চীনে তৈরি উন্মুক্ত সোর্সের এআই টুল ‘আরটেক্স’ ব্যবহার করা হয়েছিল। যুক্তরাষ্ট্রের সাইবার নিরাপত্তা প্রতিষ্ঠান ক্রাউডস্ট্রাইক হামলাকারীকে চীনভিত্তিক ব্যক্তি বলে ধারণা করছে। তাদের মূল্যায়নে আস্থা মাঝারি পর্যায়ের। হামলায় ক্লড কোডও ব্যবহার করা হয়েছিল।
রাজনৈতিক হামলার বড় লক্ষ্য সরকার
ইউরোপীয় রিপোজিটরি অব সাইবার ইনসিডেন্টসের (ইউরোকপ) তথ্যভান্ডারে ২০০০ সালের জানুয়ারি থেকে ২০২৬ সালের নভেম্বর পর্যন্ত রাজনৈতিক উদ্দেশ্যে চালানো ৪ হাজার ৯৩২টি বড় সাইবার হামলার ঘটনা নথিভুক্ত হয়েছে। ২০২৪ সালে সর্বোচ্চ ৭৯৫টি ঘটনা ঘটে। নথিভুক্ত মোট হামলার প্রায় দুই-তৃতীয়াংশই ঘটেছে ২০২২ সালের পর।
এসব হামলার প্রায় ৪০ শতাংশের লক্ষ্য সরকারি প্রতিষ্ঠান। এর মধ্যে রয়েছে সরকারি প্রশাসন, মন্ত্রণালয়, সামরিক বাহিনী, পুলিশ, রাজনৈতিক দল ও আইনসভা। দ্বিতীয় সর্বাধিক লক্ষ্যবস্তু গুরুত্বপূর্ণ অবকাঠামো। স্বাস্থ্য, অর্থনীতি, টেলিযোগাযোগ, পরিবহন ও জ্বালানি খাত ছাড়াও প্রতিরক্ষা, উৎপাদনশিল্প, গবেষণা ও ডিজিটাল সেবাদাতা প্রতিষ্ঠান হামলার শিকার হয়। এ ছাড়া কোম্পানি, শিক্ষাপ্রতিষ্ঠান, নাগরিক সংগঠন ও গণমাধ্যমও লক্ষ্যবস্তুতে রয়েছে। তবে ইউরোকপ শুধু রাজনৈতিকভাবে গুরুত্বপূর্ণ হামলার তথ্য রাখে; ফলে সব ধরনের সাইবার হামলার চিত্র এতে উঠে আসে না।
হ্যাকারদের হাত থেকে সুরক্ষিত থাকবেন যেভাবে
ব্রিস্টল বিশ্ববিদ্যালয়ের সাইবার নিরাপত্তা বিভাগের অধ্যাপক আওয়াইস রশিদ আলজাজিরাকে বলেন, অবকাঠামো যত বেশি ডিজিটাল হচ্ছে, সাইবার হামলায় সেবা ব্যাহত হওয়ার ঝুঁকিও তত বাড়ছে। যুক্তরাজ্যের জাতীয় সাইবার নিরাপত্তা কেন্দ্র অপ্রয়োজনীয় ফিচার, যেমন দূর থেকে ক্যামেরা ব্যবহারের সুবিধা বন্ধ রাখার পরামর্শ দিয়েছে।
ব্যক্তিগতভাবে ঝুঁকি কমাতে সব ইন্টারনেট-সংযুক্ত যন্ত্রে শক্তিশালী ও আলাদা পাসওয়ার্ড ব্যবহার, নির্মাতার দেওয়া পূর্বনির্ধারিত পাসওয়ার্ড পরিবর্তন এবং নিয়মিত সফটওয়্যার ও নিরাপত্তা আপডেট করা জরুরি। অপ্রয়োজনীয় দূরনিয়ন্ত্রণ ও ক্যামেরা ফিচার বন্ধ রাখা এবং সন্দেহজনক অ্যাপ বা লিংক এড়িয়ে চলাও প্রয়োজন।
এদিকে সাইবার হামলার কারণে বিদ্যুৎ বা পানি সরবরাহ ব্যাহত হলে জরুরি পরিস্থিতি মোকাবিলায় প্রস্তুতি রাখার পরামর্শ দিয়েছে যুক্তরাজ্যের ‘বি রেডি’ কর্মসূচি। কর্মসূচিটির পরামর্শ অনুযায়ী, পরিবারগুলোর অন্তত তিন দিনের জন্য পানি, খাবার, ওষুধ, নগদ অর্থ ও টর্চলাইট মজুত রাখা উচিত।
সূত্র: আলজাজিরা
বিভি/অনলাইন/পিএইচ

মন্তব্য করুন: